


Содержание:
Что такое ИТ-аудит и зачем он нужен
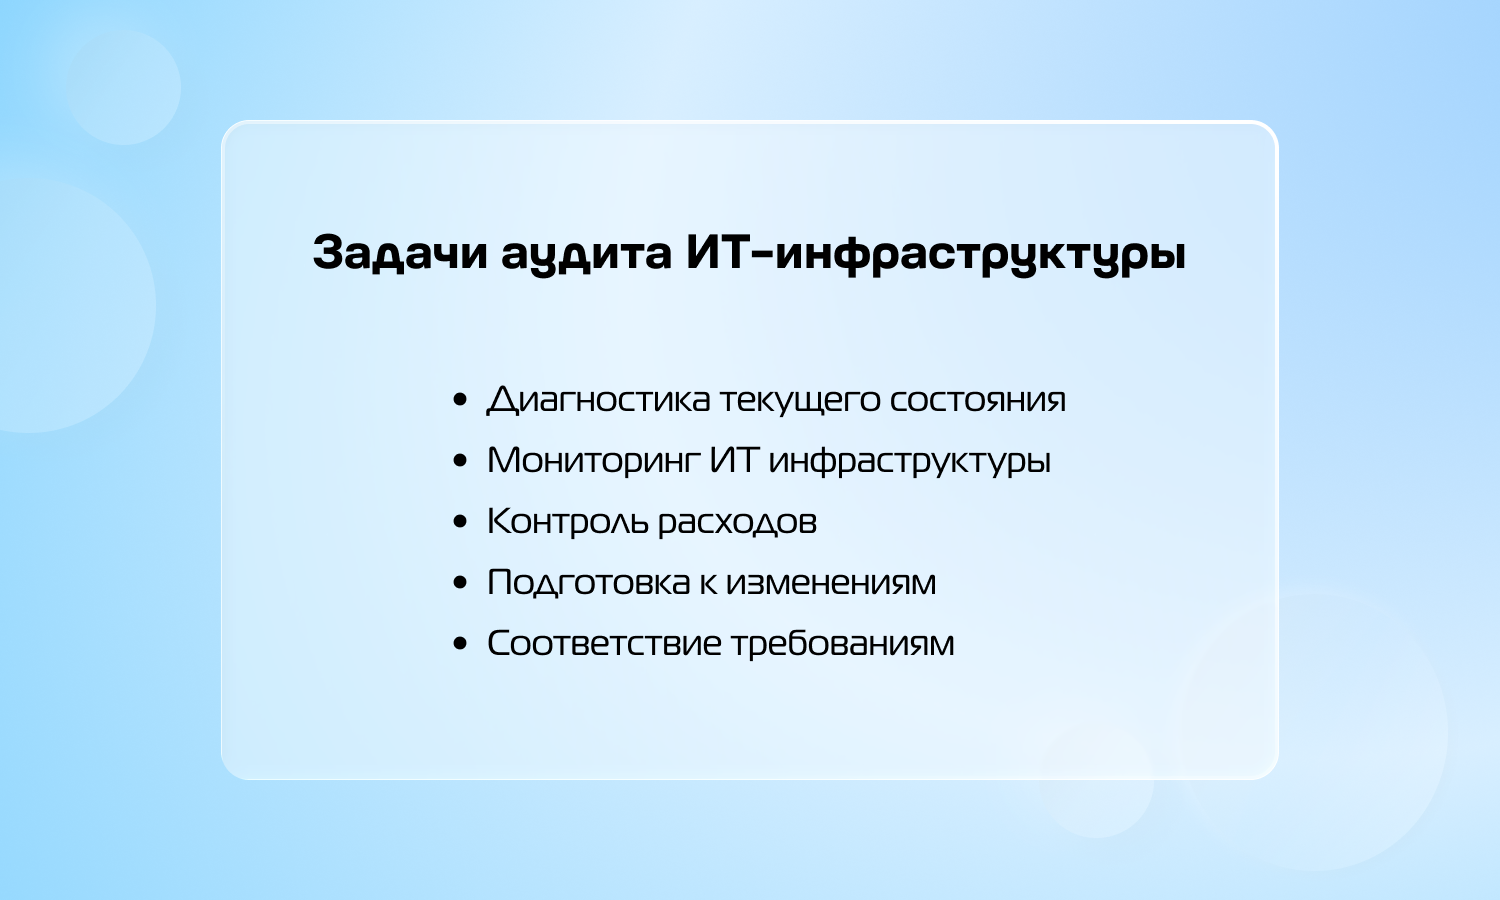
Какие задачи решает аудит ИТ-инфраструктуры
Когда следует проводить аудит ИТ-инфраструктуры
Этапы проведения аудита ИТ-инфраструктуры
Как выбрать компетентного ИТ-аудитора
Проблемы при проведении ИТ-аудита
Что такое ИТ-аудит и зачем он нужен
Аудит IT-инфраструктуры — это независимая оценка состояния технологической среды компании. Ее оборудования, программного обеспечения, сетей, политик безопасности и процессов управления. Результатом которой становится структурированный отчет с приоритетами и рекомендациями по устранению.
Согласно отчету Gartner, компании тратят в среднем 20–30% ИТ-бюджета на поддержание систем, которые давно утратили актуальность. Аудит позволяет обнаружить слабые зоны и перераспределить ресурсы туда, где они будут создавать реальную ценность.
Какие задачи решает аудит ИТ-инфраструктуры
Анализ ИТ-инфраструктуры решает несколько задач одновременно — и не все из них очевидны на старте.
Первая — диагностика текущего состояния. Аудит выявляет узкие места: перегруженное оборудование, устаревшее ПО, сетевые конфигурации, которые тормозят работу. Мониторинг ИТ-инфраструктуры — часть этой работы. Специалисты собирают данные о производительности систем за период и сопоставляют с допустимыми показателями.
Вторая — контроль расходов. Выяснить, за что именно платит компания, — нетривиальная задача, особенно если ИТ-среда формировалась годами. Аудит показывает, какие лицензии не используются, какое обслуживание ИТ-инфраструктуры дублируется, а какие контракты с подрядчиками можно пересмотреть.
Третья — подготовка к изменениям. Перед миграцией в облако, масштабированием или сменой подрядчика аудит дает актуальную базу для принятия решений. Без нее изменения проводятся вслепую.
Четвертая — соответствие требованиям. Регуляторные требования к хранению данных, защите персональной информации и информационной безопасности ужесточаются. Аудит помогает оценить соответствие до проверки, а не в ее ходе.
Когда следует проводить аудит ИТ-инфраструктуры
Плановый аудит рекомендуется раз в год для компаний с развитой ИТ-инфраструктурой. За 12 месяцев среда меняется достаточно, чтобы данные предыдущего аудита устарели. Также рекомендуется проводить его:
- Перед крупными изменениями
Когда бизнес планирует развитие ИТ-инфраструктуры — переход на новую платформу, расширение команды, открытие офисов. Аудит дает исходную точку: что есть сейчас и что нужно изменить для достижения цели.
- При смене подрядчика
Поддержка ИТ-инфраструктуры часто не документируется и существует только в виде знаний конкретных специалистов. При смене команды аудит фиксирует текущее состояние систем и снижает риск разногласий по поводу унаследованных проблем.
- После инцидента
Утечка данных, сбой, атака — любой значимый инцидент требует аудита. Важно понять не только что произошло, но и как это стало возможным.
- При росте
Компании, которые быстро масштабируются, нередко обнаруживают, что обслуживание IT-инфраструктуры не поспевает за темпами роста: системы, нормально работавшие на 50 пользователей, начинают давать сбои при 200.
Виды ИТ-аудита
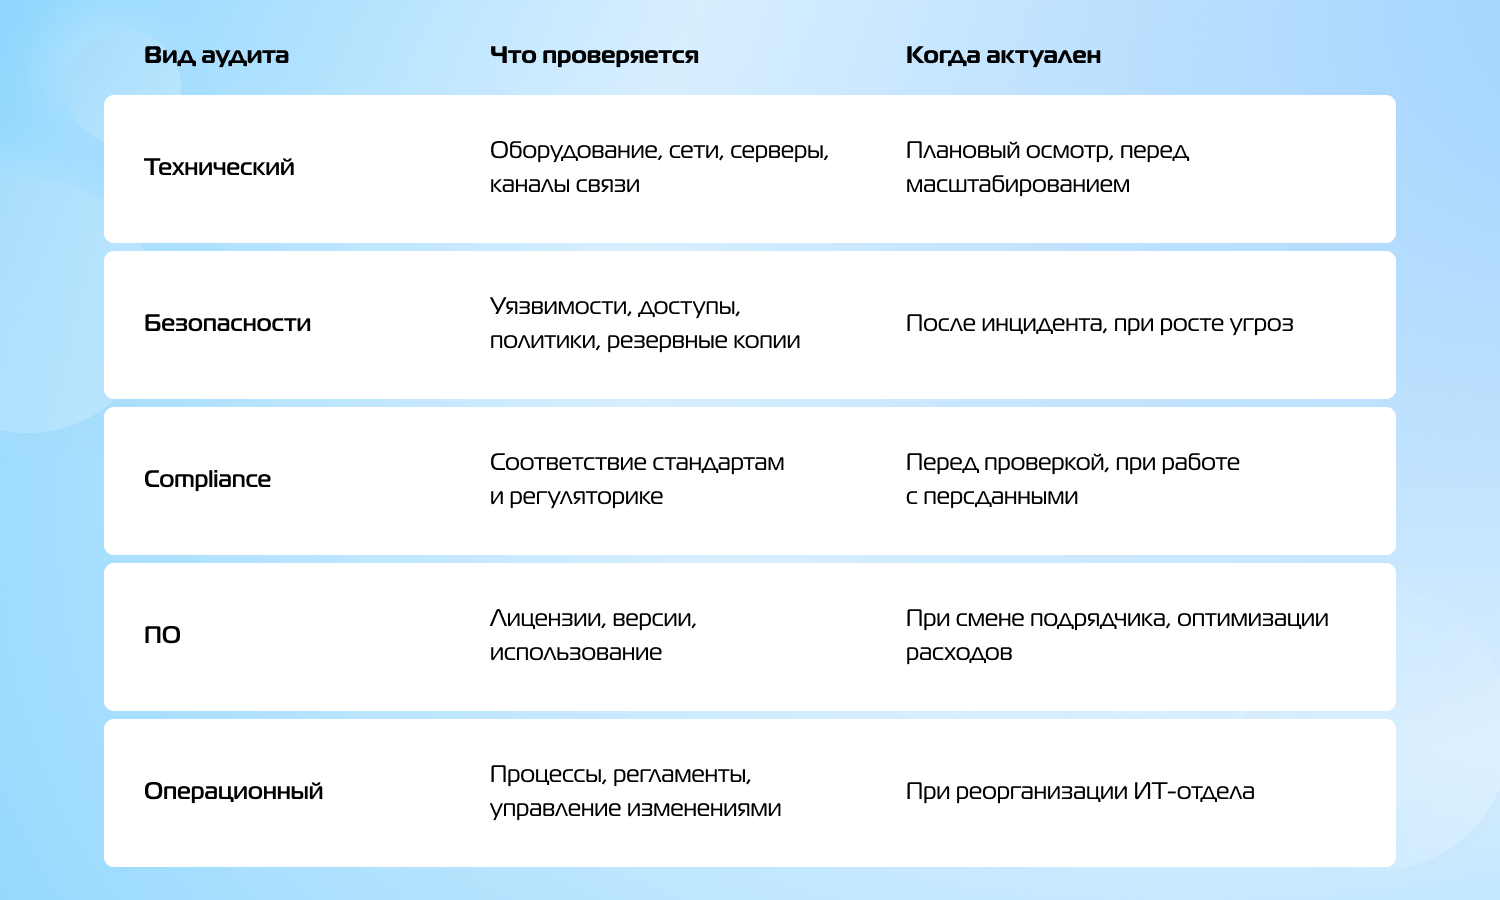
Виды ИТ-аудита различаются по объекту проверки — это важно учитывать при формировании технического задания.
Технический аудит инфраструктуры — оценка физического и виртуального оборудования, сетевой архитектуры, состояния серверов и каналов связи. Проверяется конфигурация, производительность, степень износа.
Аудит информационной безопасности — самостоятельное направление. Включает как безопасность ИТ-инфраструктуры — анализ технических средств защиты, — так и оценку процессов, например, политики паролей, разграничение доступа, журналы событий, наличие резервных копий. Защита ИТ-инфраструктуры — это не только межсетевые экраны, но и то, как сотрудники взаимодействуют с системами.
Аудит соответствия: проверка на соответствие стандартам ISO/IEC 27001, ГОСТ Р 57580, требованиям 152-ФЗ. Обеспечение безопасности ИТ-инфраструктуры в контексте соответствия означает не только технические меры, но и документацию, регламенты и контроль их исполнения.
Аудит программного обеспечения — инвентаризация лицензий, оценка актуальности версий, выявление неиспользуемого или несертифицированного ПО.
Операционный аудит — оценка процессов, как ведется управление инцидентами, как происходит деплой изменений, есть ли регламенты и насколько они соблюдаются.
Краткое сравнение видов ИТ-аудита:
Этапы проведения аудита ИТ-инфраструктуры
Шаг 1. Подготовка и определение объема работ
Перед стартом согласовывается, что именно входит в проверку: инфраструктура конкретного офиса или всей компании, только серверная часть или весь стек. Собирается исходная документация — схемы, договоры с подрядчиками, регламенты.
Шаг 2. Сбор данных
Специалисты получают доступ к системам, снимают конфигурации, собирают логи и метрики. Параллельно проводятся интервью с ключевыми сотрудниками — владельцами систем, администраторами, руководителями отделов.
Шаг 3. Анализ и оценка
Собранные данные сопоставляются с лучшими практиками, регуляторными требованиями и внутренними политиками компании. Выявляются риски, уязвимости и зоны неэффективности.
Шаг 4. Формирование отчета
Результат — структурированный отчет, который содержит перечень проблем с приоритетами (критические, высокие, средние, низкие), рекомендации по устранению, оценку сроков и ресурсов. Хороший отчет читается на двух уровнях: исполнительное резюме для руководства и детальный разбор для технической команды.
Шаг 5. Презентация и обсуждение
Аудитор представляет результаты заказчику, отвечает на вопросы и помогает сформировать план действий. Ценность аудита — не в объеме отчета, а в том, насколько команда понимает, что делать с его содержимым.
Как выбрать компетентного ИТ-аудитора
IT аудит компании — задача, для которой не подходит случайный подрядчик. Вот параметры, на которые стоит ориентироваться.
- Независимость
Аудитор не должен быть связан с компанией, которая продает вам услуги или оборудование. Конфликт интересов — главная угроза объективности.
Безопасность IT-инфраструктуры и технический аудит — разные компетенции. Уточните заранее, какие именно специалисты будут работать на проекте, и запросите их резюме.
- Методология
Профессиональный аудитор работает по задокументированной методике — COBIT, ISO 19011 или собственной, но прозрачно описанной. Попросите описание процесса до старта.
- Отраслевой опыт
Защита IT инфраструктуры в финтехе и ритейле — принципиально разные задачи. Релевантный опыт сокращает время на погружение и снижает риск пропущенных специфических рисков.
- Формат отчета
Попросите образец. Хороший отчет включает исполнительное резюме, детализацию для технической команды и план действий с приоритетами. Все три части обязательны.
- Ответственность после
Уточните, предусматривает ли договор сопровождение после сдачи: ответы на вопросы, уточнение рекомендаций. Аудитора, который исчезает сразу после передачи документа, сложно воспринимать как полноценного партнера.
Проблемы, которые могут возникнуть при проведении ИТ-аудита
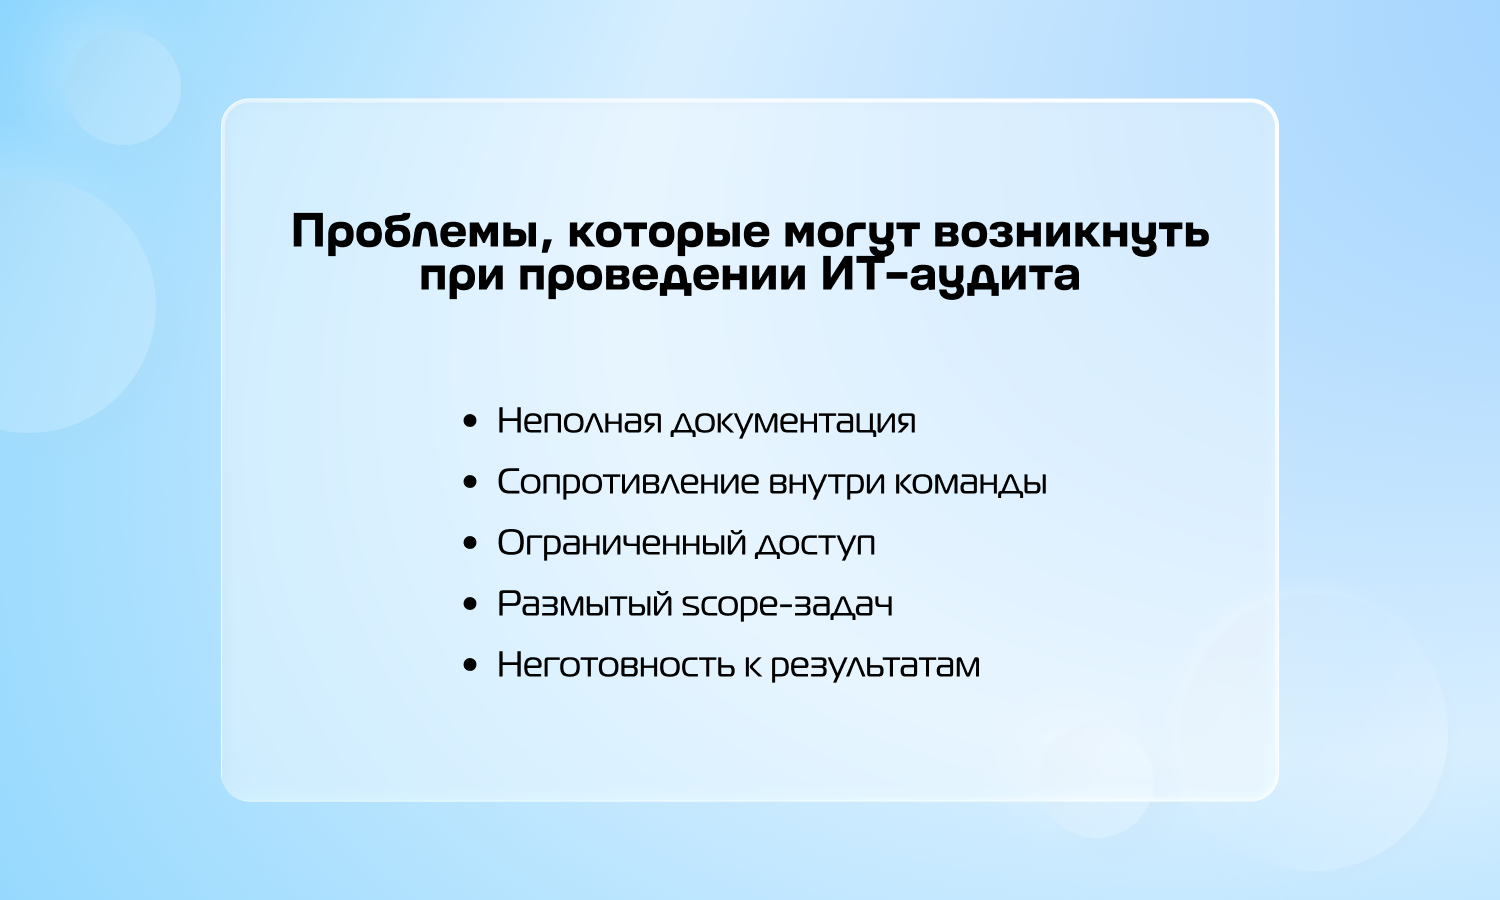
Даже хорошо спланированный аудит наталкивается на предсказуемые сложности. Это могут быть:
→ Неполная документация
Большинство компаний не имеют актуальных схем инфраструктуры. Специалистам приходится восстанавливать картину из логов и интервью — это увеличивает сроки и повышает стоимость работ.
→ Сопротивление внутри команды
Аудит воспринимается как проверка работы конкретных людей. Администраторы и руководители ИТ-отделов нередко занимают оборонительную позицию. Это нормально, но снижает качество данных, если не проговорить задачи на старте проекта.
→ Ограниченный доступ
Часть систем может находиться под управлением внешних подрядчиков, которые не заинтересованы в прозрачности. Особенно это касается случаев, когда ответственность за инфраструктуру распределена между несколькими командами без четкого разграничения зон.
→ Размытый список задач
Если в начале проекта не зафиксировать границы аудита, он будет постоянно расширяться: каждая выявленная проблема ведет к следующей. Четкий договор с фиксированным объемом работ — обязательное условие.
→ Неготовность к результатам
Аудит нередко выявляет проблемы, требующие значительных инвестиций. Если руководство не готово к такому разговору, рекомендации ложатся на полку. Аудит без готовности к изменениям — деньги, потраченные впустую.
Заключение
ИТ-аудит дает достоверную картину состояния технологической среды и позволяет принимать решения на основе данных, а не ощущений. Компании, которые проводят его регулярно, реже сталкиваются с неожиданными инцидентами, лучше контролируют расходы и увереннее планируют изменения.
Результат хорошего аудита — конкретный план с приоритетами, который команда может взять в работу уже на следующий день.